
Если API-ключ нашли в пул-реквесте, его нужно заменить у поставщика и проверить журналы доступа. Разбираем, как включить детекторы секретов Copilot и обработать находку.
С 17 ноября в Copilot доступны дополнительные детекторы секретов в public preview. Показываем, что включить в CLI и пул-реквесте, что именно проверяется и как поступить с найденным ключом.
В утечках всё чаще встречаются ключи ИИ-сервисов
В отчёте State of Secrets Sprawl 2026 GitGuardian насчитала 28,65 млн новых секретов в публичных коммитах за 2025 год — на 34% больше, чем годом ранее.
Среди находок — 1 275 105 секретов для ИИ-сервисов. Их число выросло на 81%.
GitGuardian повторно проверила учётные данные, действовавшие в 2022 году. В январе 2026-го более 64% этой группы всё ещё оставались валидными. Процент относится к повторно проверенному набору.
В CLI включите детекторы и запросите проверку
В Copilot CLI GitHub предлагает включить настройку /settings aiSecretDetection on.
Затем запустите /security-review для проверки изменений.
В приложении Copilot включите AI secret detection в Settings → Experimental. Дополнительные детекторы заработают при security-review. Проверка охватывает текущие изменения.
Сканирование по запросу также доступно в SDK-интеграциях и code review. Поддержка VS Code в этот релиз не включена. Запуски расходуют AI credits по категории Secret Protection AI Credit SKU.
В пул-реквесте проверка появится после включения Secret scanning
Для проверки на GitHub откройте Settings → Copilot → Code review в репозитории. В блоке Security включите Secret scanning и запросите ревью. Copilot сможет оставить комментарий на добавленной строке с потенциальным секретом.
Автоматическое ревью настраивается отдельно. Для него предусмотрены проверка новых push и проверка черновых пул-реквестов.
Если автоматический запуск разрешён сразу несколькими правилами, GitHub публикует одно ревью.
Проверку могут включать личные настройки, правила репозитория и организации. Обязательная проверка новых push или черновиков по правилу организации действует независимо от личной настройки.
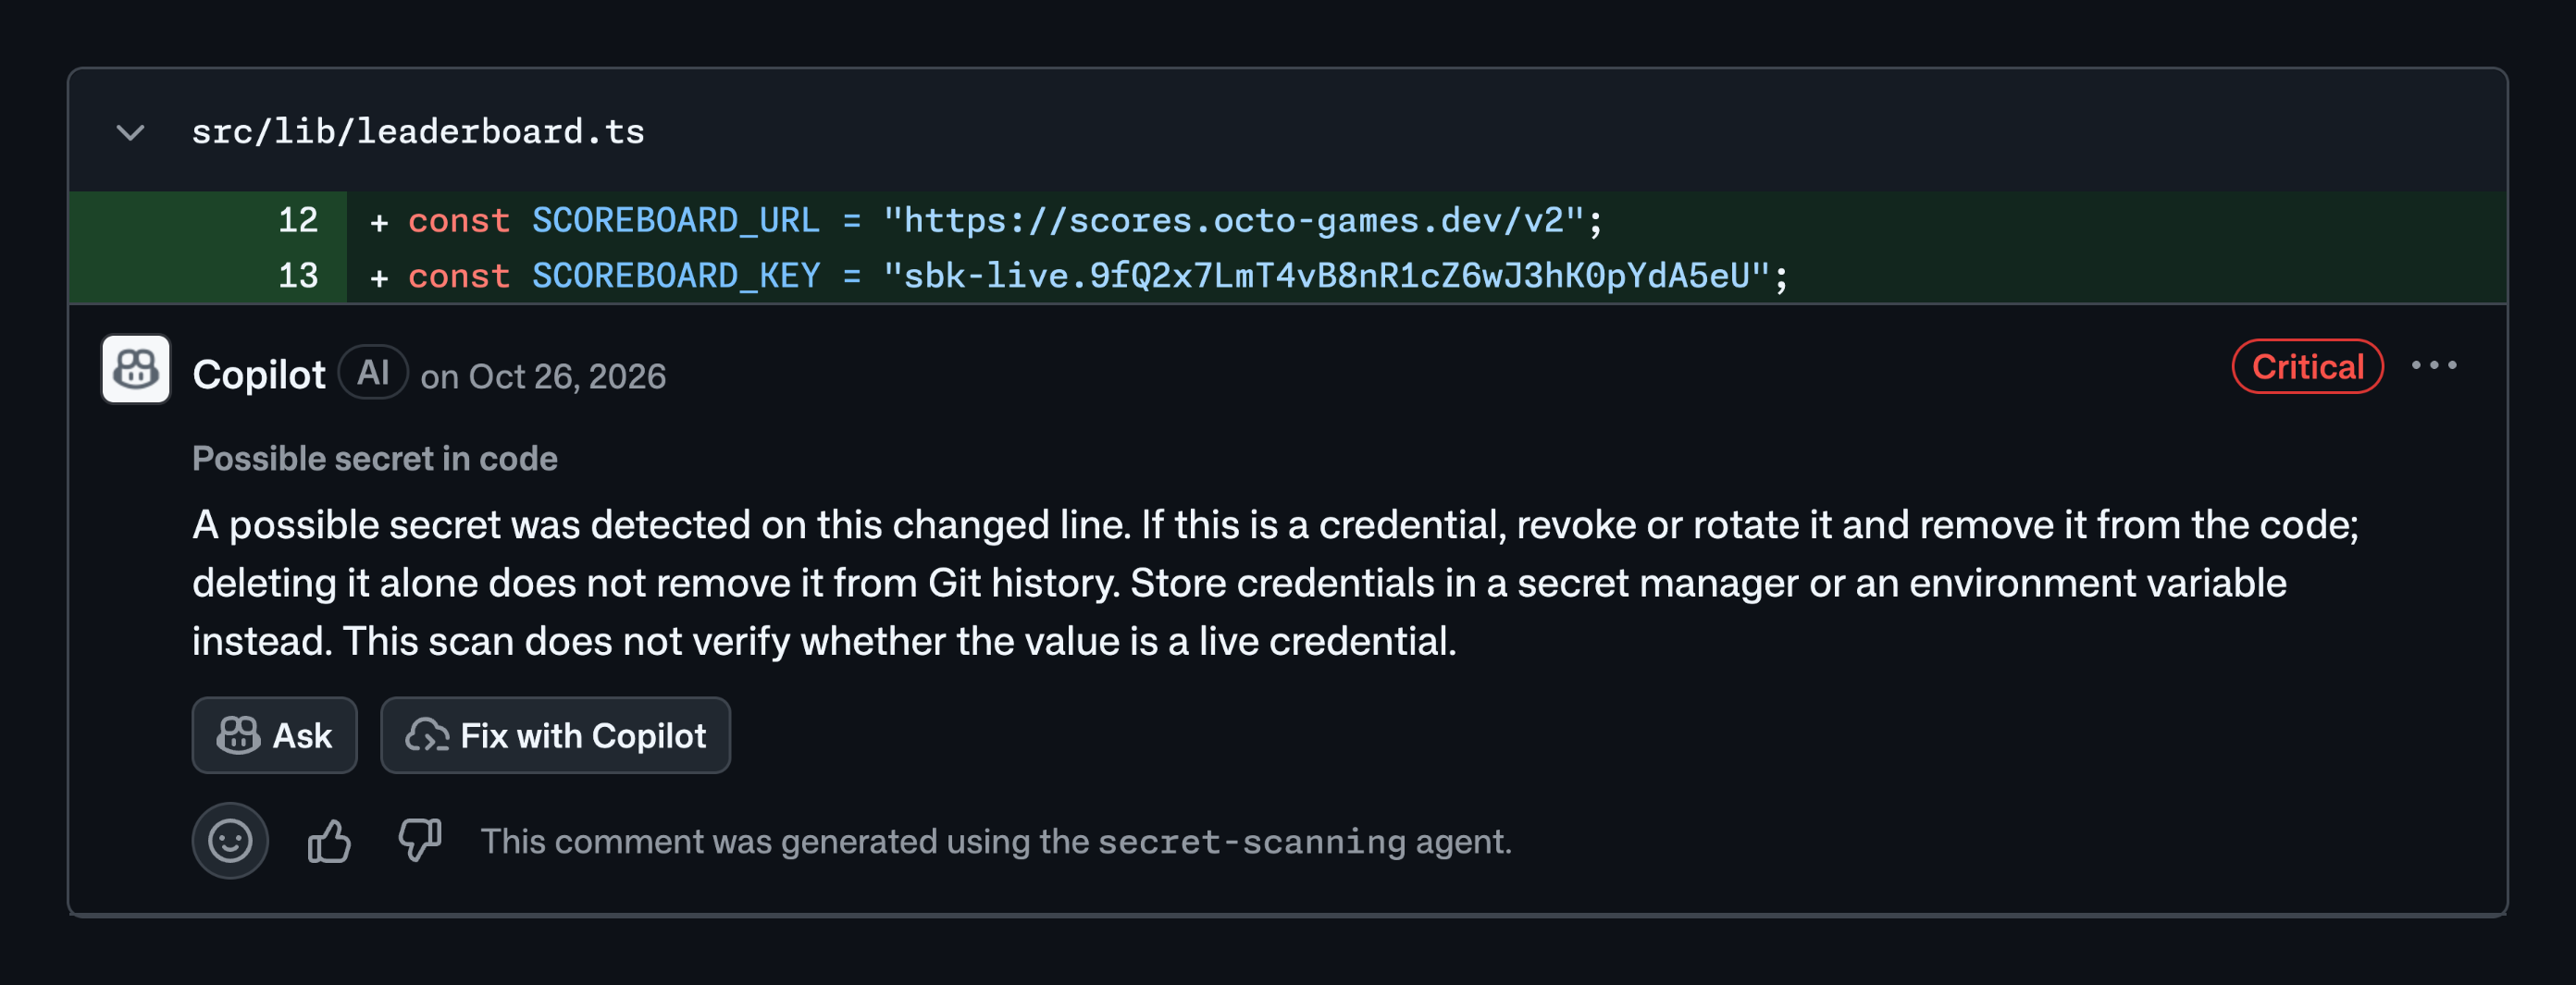
На скриншоте GitHub Copilot отмечает возможный ключ и предлагает отозвать или заменить его.
Что умеют шаблоны и модель обнаружения секретов
В анонсе GitHub указаны более 500 типов секретов и более 150 технологических партнёров. Для узнаваемых форматов используются детекторы, в том числе регулярные выражения.
Для паролей и строк подключения без узнаваемого формата Copilot использует языковые модели и специализированную модель обнаружения секретов. Она учитывает код вокруг подозрительной строки и выводит находки в комментарии.
Обычный secret scanning проходит всю историю Git во всех ветках и публикует оповещения в разделе безопасности.
Проверка Copilot охватывает изменения в текущем патче. Она помогает обнаружить секрет до слияния пул-реквеста.
Действующий ключ нужно заменить у его поставщика
GitHub рекомендует сразу сменить обнаруженные учётные данные. Если токен попал в репозиторий, его следует считать скомпрометированным. Изменение последней строки кода не прекращает доступ по старому ключу.
В инструкции по устранению утечек GitHub предлагает проверить журналы безопасности на посторонние действия.
После замены секрета нужно обновить использующие его приложения и устранить причину попадания значения в код.
Оповещение secret scanning нужно закрыть отдельно после исправления. Если правила ветки требуют устранить такие оповещения, открытая находка из пул-реквеста может блокировать слияние.
Adaptive выбирает глубину ревью, но требует отдельной настройки
В том же обновлении GitHub представил Adaptive. Он выбирает Lite, Balanced или Max по сложности и риску изменений. Выбранный уровень отображается в результатах.
Adaptive можно установить для одного пул-реквеста или в качестве предпочтительного режима. По умолчанию остаётся Balanced. Верхняя граница, заданная для репозитория, организации или предприятия, ограничивает выбор Adaptive.
Ещё одна возможность preview — чтение связанных публичных репозиториев. В примере GitHub ревью обнаруживает вызов со старой сигнатурой функции в другом проекте. Эта функция расширяет контекст проверки.
Источники
- https://blog.gitguardian.com/the-state-of-secrets-sprawl-2026/
- https://github.blog/changelog/2026-11-17-secret-scanning-on-demand-for-developers-and-agents/
- https://docs.github.com/en/copilot/how-tos/copilot-on-github/set-up-copilot/configure-code-review
- https://github.blog/changelog/2026-11-17-copilot-code-review-adaptive-effort-secret-detection-and-more/
- https://docs.github.com/en/code-security/secret-scanning/introduction/about-secret-scanning
- https://docs.github.com/en/code-security/secret-scanning/managing-alerts-from-secret-scanning/resolving-alerts
Комментарии